Bezpieczeństwo konta
Kod antyphishingowy Binance: jak ustawić i czytać wiadomości
Kod antyphishingowy pojawia się w każdym prawdziwym e-mailu i SMS-ie od Binance. Zobacz, gdzie go ustawić, jakie ma wymagania (6–8 znaków), dlaczego adres nadawcy niczego nie dowodzi i co zrobić, gdy w wiadomości kodu brakuje.
Dostajesz wiadomość „od Binance”: prośbę o potwierdzenie wypłaty, informację o nowym logowaniu albo SMS z kodem. Zanim klikniesz, potrzebujesz jednej szybkiej kontroli, która działa zarówno w poczcie, jak i w SMS-ach. Tym narzędziem jest kod antyphishingowy — krótki tekst, który sam wybierasz i który Binance dokleja do swoich prawdziwych wiadomości.
Co dokładnie robi kod antyphishingowy
Według oficjalnego poradnika Binance (aktualizacja 27 sierpnia 2026) kod to unikalny zestaw liter i cyfr ustawiony przez Ciebie, który pojawia się w każdym prawdziwym e-mailu i SMS-ie wysłanym przez Binance. Jeśli w wiadomości kodu nie ma albo kod jest inny niż Twój, Binance opisuje to jako możliwą próbę phishingu i zaleca zgłoszenie takiej wiadomości.
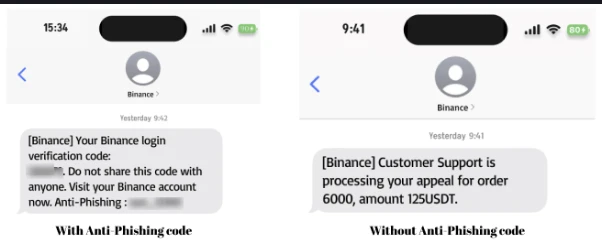
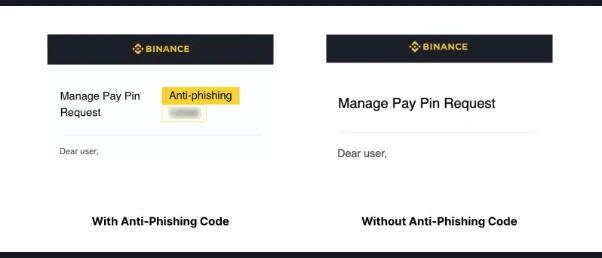
Porównanie z oficjalnego poradnika Binance: ta sama forma wiadomości z kodem i bez niego. Zrzut z 24 września 2026.
Zwróć uwagę na prawy przykład: „obsługa klienta przetwarza Twoje odwołanie dla zlecenia 6000, kwota 125 USDT”. To typowa wiadomość, która ma wywołać szybką reakcję. Bez kodu nie masz żadnego powodu, żeby traktować ją poważnie.
Gdzie ustawia się kod
W aplikacji: menu — Twój profil — ekran „Account Info” — [Security] — [Anti-Phishing Code] — [Create].
Na stronie: najedź na ikonę [Profile] i wybierz [Account], przejdź do [Security], zjedź do sekcji [Advanced Security] i kliknij [Enable] przy „Anti-Phishing Code”, a następnie [Create].
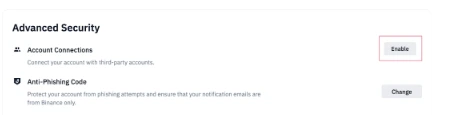
Tak wygląda sekcja [Advanced Security] w oficjalnej instrukcji: wiersz „Anti-Phishing Code” z przyciskiem do ustawienia lub zmiany kodu. Zrzut z 24 września 2026.
Wymagania dla samego kodu Binance podaje wprost:
- długość od 6 do 8 znaków;
- co najmniej trzy z czterech typów znaków: wielkie litery, małe litery, cyfry, podkreślnik;
- bez znaków specjalnych.
Na końcu potwierdzasz zmianę drugim składnikiem (2FA) albo passkey — czyli musisz mieć już działające zabezpieczenie logowania. Jeśli dopiero zakładasz konto, zacznij od pełnej listy zabezpieczeń konta Binance po rejestracji, a kod antyphishingowy ustaw jako jeden z kolejnych kroków.
Jak wybrać treść kodu
Binance zaleca kod, którego nie da się łatwo zgadnąć, ale który Ty rozpoznasz od razu. W praktyce:
- nie używaj imienia, nazwiska, daty urodzenia ani nazwy miasta;
- nie wpisuj fragmentu hasła do konta ani do poczty;
- limit 6–8 znaków oznacza, że nie zmieścisz zdania — postaw na skrót, który znasz tylko Ty, na przykład dwie sylaby plus cyfry i podkreślnik;
- zapamiętaj go albo zapisz w menedżerze haseł, a nie w notatce obok kodów odzyskiwania.
Kod nie jest hasłem — trafia przecież do Twojej skrzynki i na telefon. Jeśli podejrzewasz, że ktoś go zobaczył, na przykład wysyłałeś komuś zrzut ekranu wiadomości od Binance, oficjalny poradnik zaleca zmianę kodu tak szybko, jak to możliwe. Zmiana wygląda tak samo jak pierwsze ustawienie, tylko zamiast [Create] klikasz [Change Anti-Phishing Code].
Dlaczego adres nadawcy to słaby dowód
Kuszące jest sprawdzanie wyłącznie adresu nadawcy. Binance publikuje listę swoich adresów w poradniku o dodawaniu nadawcy do białej listy, ale w tym samym miejscu zastrzega, że lista jest wyłącznie poglądowa i wiadomości mogą przychodzić również z innych adresów.
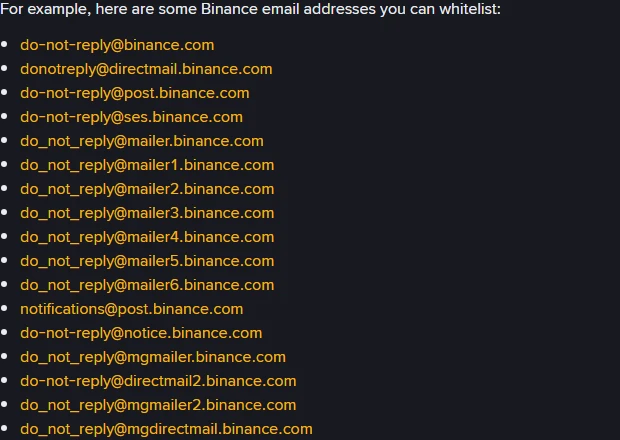
Fragment oficjalnego poradnika o białej liście nadawców (ostatnia aktualizacja 4 grudnia 2024). Zrzut z 24 września 2026.
Skoro sam Binance nie traktuje tej listy jako kompletnej, Ty też nie powinieneś. Pole „Od” da się zresztą podrobić. Kod antyphishingowy jest mocniejszym sygnałem, bo jego treść zna wyłącznie Twoje konto.
Nawyk, który działa niezależnie od wyglądu wiadomości: nie loguj się z linku w e-mailu. Otwórz własną zakładkę z binance.com albo aplikację. Jeśli chcesz wiedzieć, na co patrzeć na samym ekranie logowania, mamy osobną kontrolę strony logowania Binance przed wpisaniem hasła.
Czego kod nie obejmuje
Oficjalny opis mówi o e-mailach i SMS-ach. Nie obejmuje więc telefonów, wiadomości na Telegramie, komentarzy w mediach społecznościowych ani „supportu”, który sam pisze do Ciebie na czacie. Do sprawdzania takich kontaktów Binance udostępnia osobne, publiczne narzędzie Binance Verify — sprawdzisz w nim adres strony, adres e-mail, numer telefonu, konto Telegram lub profil społecznościowy.
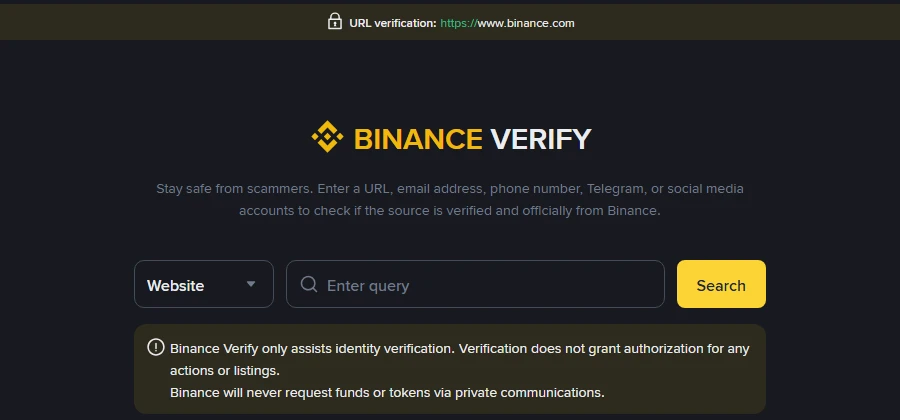
Binance Verify działa bez logowania. Na stronie widnieje ostrzeżenie: weryfikacja nie oznacza żadnego upoważnienia, a Binance nigdy nie prosi o środki ani tokeny w prywatnych wiadomościach. Zrzut z 24 września 2026.
Kod nie pomoże też, gdy ktoś przejmie Twoją skrzynkę pocztową — wtedy widzi prawdziwe wiadomości razem z kodem. Dlatego poczta powinna mieć własne, unikalne hasło i własne uwierzytelnianie dwuskładnikowe.
Wiadomość bez kodu albo z innym kodem: co robić
- Nie klikaj linków i nie odpowiadaj na wiadomość.
- Otwórz konto samodzielnie — z własnej zakładki albo z aplikacji — i sprawdź, czy rzeczywiście czeka tam jakaś operacja do potwierdzenia.
- Jeśli wiadomość podawała adres strony, numer telefonu lub konto w komunikatorze, wpisz je w Binance Verify i wybierz właściwy typ źródła.
- Zgłoś wiadomość oficjalnej obsłudze Binance — poradnik o kodzie wprost zaleca zgłaszanie wiadomości bez kodu lub z niepoprawnym kodem.
- Jeśli zdążyłeś kliknąć i podać dane, działaj jak przy włamaniu: zmień hasło i przejrzyj listę urządzeń. Krok po kroku opisaliśmy to w tekście o tym, co zrobić po podejrzanym logowaniu na koncie Binance.
Lista kontrolna
- kod antyphishingowy ustawiony (6–8 znaków, trzy typy znaków);
- kod zapisany tam, gdzie trzymasz hasła;
- wiesz, że kod ma się pojawiać w e-mailach i w SMS-ach;
- masz własną zakładkę do binance.com i nie logujesz się z linków;
- znasz adres Binance Verify do sprawdzania numerów i komunikatorów.
Źródła i jak sprawdzaliśmy
Wszystkie dane w tym tekście pochodzą z oficjalnych stron Binance, sprawdzonych 24 września 2026 bez logowania:
- What Is an Anti-Phishing Code and How to Set It up on Binance? — opublikowano 20 kwietnia 2023, aktualizacja 27 sierpnia 2026 (definicja kodu, ścieżki w aplikacji i na stronie, wymagania 6–8 znaków, zmiana kodu).
- How to Whitelist Binance Emails? — ostatnia aktualizacja 4 grudnia 2024 (lista adresów nadawcy wraz z zastrzeżeniem, że jest poglądowa).
- Binance Verify — publiczne narzędzie do sprawdzania stron, adresów e-mail, numerów telefonu i kont w komunikatorach.
Podczas kontroli adresy z prefiksem językowym były przekierowywane na wersję angielską, dlatego zrzuty pokazują interfejs po angielsku. Na Twoim ekranie nazwy przycisków mogą być przetłumaczone, a układ ekranów Binance bywa zmieniany — kieruj się nazwami sekcji, nie położeniem elementów.