ანგარიშის უსაფრთხოება
Binance-ის ანტიფიშინგ კოდი: როგორ დავაყენოთ და შევამოწმოთ წერილი
ანტიფიშინგ კოდი ჩნდება Binance-ის ყველა ნამდვილ ელფოსტასა და SMS-ში. სად ირთვება, რა მოთხოვნებია (6–8 სიმბოლო), რატომ არ კმარა გამომგზავნის მისამართი და რა ნაბიჯებია, თუ შეტყობინებაში კოდი არ არის.
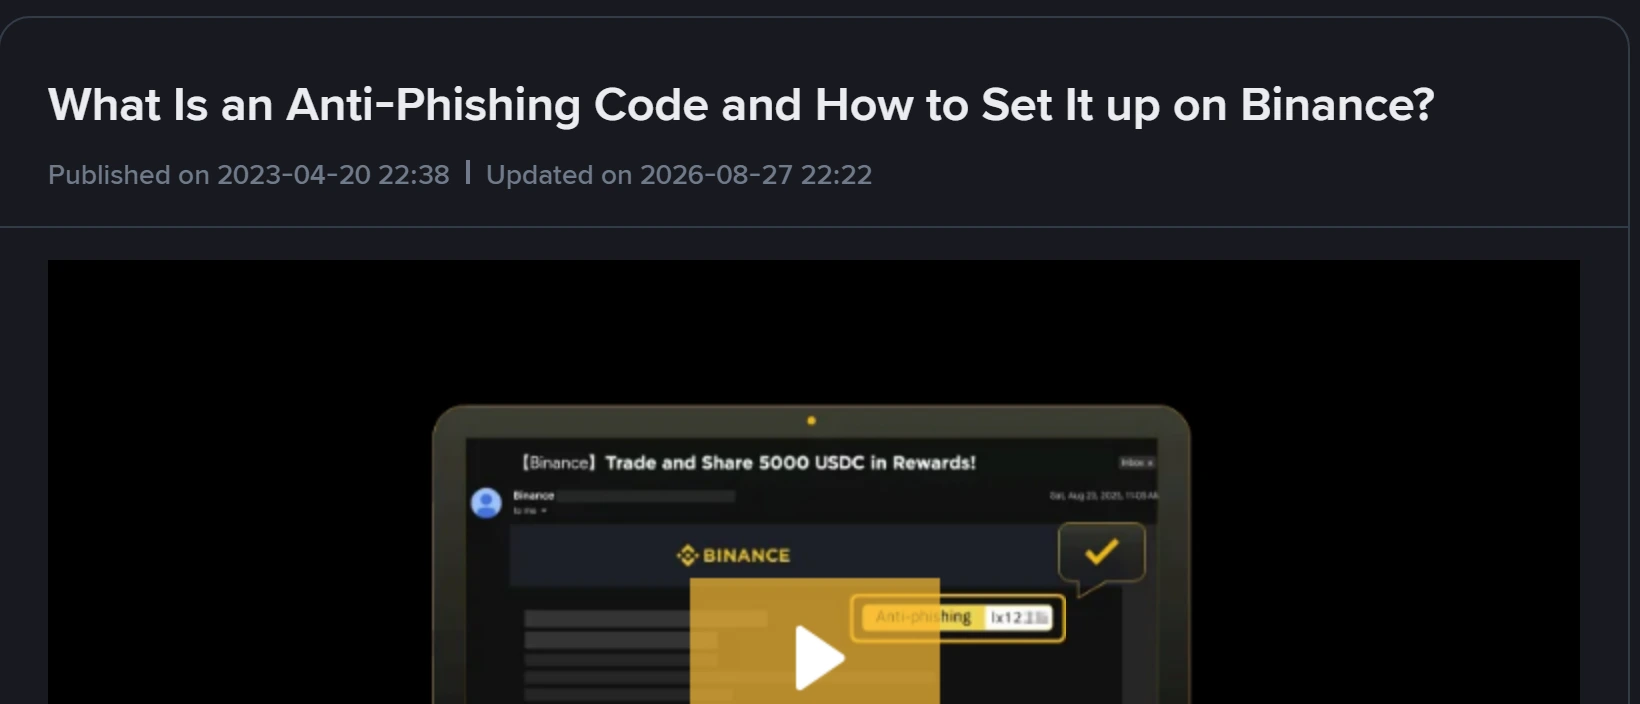
მოვიდა შეტყობინება „Binance-ისგან“: გატანის დადასტურების თხოვნა, ახალი შესვლის შესახებ გაფრთხილება ან SMS კოდით. სანამ ბმულს დააჭერთ, გამოგადგებათ ერთი სწრაფი შემოწმება, რომელიც ერთნაირად მუშაობს ელფოსტაშიც და SMS-შიც. ეს არის ანტიფიშინგ კოდი — მოკლე ტექსტი, რომელსაც თავად ირჩევთ და რომელსაც Binance თავის ნამდვილ შეტყობინებებს აწერს.
რას აკეთებს ანტიფიშინგ კოდი
Binance-ის ოფიციალური ინსტრუქციის მიხედვით (განახლდა 2026 წლის 27 აგვისტოს) კოდი არის თქვენ მიერ დაყენებული ასოებისა და ციფრების უნიკალური ნაკრები, რომელიც გამოჩნდება Binance-ის ყველა ნამდვილ ელფოსტასა და SMS-ში. თუ კოდი აკლია ან განსხვავდება თქვენსგან, Binance ამას აღწერს როგორც ფიშინგის შესაძლო მცდელობას და გირჩევთ, დაუყოვნებლივ განაცხადოთ ასეთ შეტყობინებაზე.
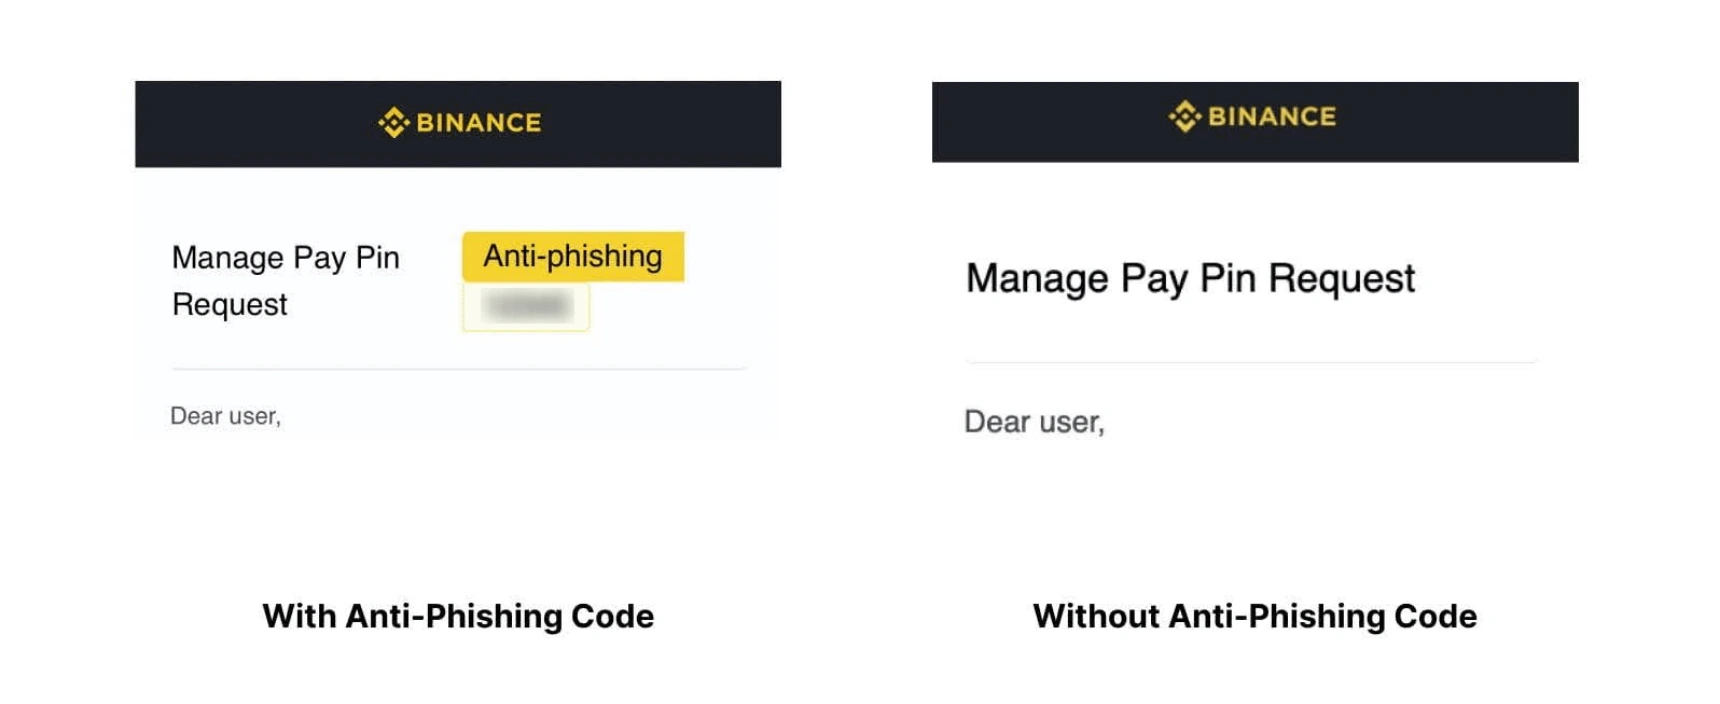
ერთი და იგივე ფორმის წერილი კოდით და კოდის გარეშე — შედარება Binance-ის ოფიციალური ინსტრუქციიდან. ეკრანი გადაღებულია 2026 წლის 26 სექტემბერს; თავად კოდი ოფიციალურ სურათზეც დაფარულია.
სად ირთვება კოდი
აპში: მენიუ → თქვენი პროფილი → ეკრანი „Account Info“ → [Security] → [Anti-Phishing Code] → [Create].
საიტზე: [Profile] → [Account] → [Security] → ჩამოდით სექციამდე [Advanced Security] → „Anti-Phishing Code“-ის გვერდით [Enable] → [Create].
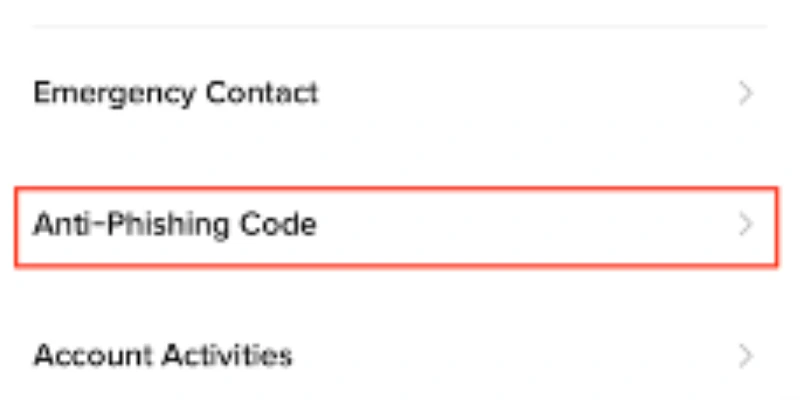
აპის [Security] სიაში ანტიფიშინგ კოდი ცალკე სტრიქონია — ოფიციალურ ინსტრუქციაში ის წითლადაა მონიშნული. ეკრანი გადაღებულია 2026 წლის 26 სექტემბერს დახმარების გვერდიდან, ანგარიშში შესვლის გარეშე.
იმავე ეკრანზე Binance თავად ხსნის ფუნქციას: კოდი გამოჩნდება ოფიციალურ ელფოსტასა და SMS-ში და გეხმარებათ შეტყობინების ნამდვილობის შემოწმებაში.
მოთხოვნები თავად კოდისადმი ოფიციალურად ასეა ჩამოწერილი:
- სიგრძე 6-დან 8 სიმბოლომდე;
- ოთხი ტიპიდან სულ მცირე სამი: დიდი ლათინური ასოები, პატარა ლათინური ასოები, ციფრები და ქვედა ტირე;
- სპეციალური სიმბოლოები დაუშვებელია.
ბოლო ნაბიჯზე ცვლილებას ადასტურებთ 2FA-ით ან passkey-ით — ანუ შესვლის დაცვა უკვე უნდა გქონდეთ გამართული. თუ ანგარიში ახლახან გახსენით, ჯერ გაიარეთ ანგარიშის დაცვის სრული სია რეგისტრაციის შემდეგ, ანტიფიშინგ კოდი კი ერთ-ერთ მომდევნო ნაბიჯად დატოვეთ.
როგორ შევარჩიოთ კოდის ტექსტი
Binance გირჩევთ კოდს, რომელსაც ადვილად ვერ გამოიცნობენ, მაგრამ თქვენ მაშინვე იცნობთ. პრაქტიკაში ეს ნიშნავს:
- არ გამოიყენოთ სახელი, გვარი, დაბადების თარიღი ან ქალაქის სახელი;
- არ ჩასვათ ანგარიშის ან ფოსტის პაროლის ნაწილი;
- 6–8 სიმბოლოში წინადადება ვერ ჩაეტევა — აიღეთ მოკლე შემოკლება, რომელიც მხოლოდ თქვენთვისაა ნაცნობი, და დაუმატეთ ციფრი ან ქვედა ტირე;
- შეინახეთ იქ, სადაც პაროლებს ინახავთ, და არა აღდგენის კოდების გვერდით.
კოდი პაროლი არ არის: ის ხომ თქვენს ფოსტაშიც მოდის და ტელეფონზეც. თუ ეჭვი გაქვთ, რომ სხვამ დაინახა — მაგალითად, ვინმეს გაუზიარეთ Binance-ის წერილის ეკრანის სურათი — ოფიციალური ინსტრუქცია გირჩევთ კოდის რაც შეიძლება სწრაფად შეცვლას. შეცვლის გზა იგივეა, ოღონდ [Create]-ის ნაცვლად ირჩევთ [Change Anti-Phishing Code].
რატომ არ კმარა გამომგზავნის მისამართი
ცდუნებაა, მხოლოდ გამომგზავნის მისამართს დახედოთ. Binance ფოსტის თეთრ სიაში დამატების ინსტრუქციაში აქვეყნებს თავის მისამართებს, მაგრამ იქვე აფრთხილებს, რომ ეს სია მხოლოდ საცნობაროა და Binance სხვა მისამართებიდანაც შეიძლება მოგწეროთ (ბოლო განახლება 2024 წლის 4 დეკემბერი). თუ თავად Binance სიას სრულად არ თვლის, არც თქვენ უნდა ჩათვალოთ — მით უმეტეს, რომ ველი „From“ ტექნიკურად გასაყალბებელია.
ანტიფიშინგ კოდი უფრო ძლიერი ნიშანია, რადგან მის შინაარსს მხოლოდ თქვენი ანგარიში იცნობს. ამას ერთი ჩვევა უნდა დაემატოს: ანგარიშზე არ შეხვიდეთ წერილის ბმულიდან, გახსენით საკუთარი ჩანართი ან აპი. თუ გაინტერესებთ, კონკრეტულად რას უნდა უყუროთ შესვლის ეკრანზე, ცალკე გვაქვს ყალბი Binance გვერდის შვიდი შემოწმება პაროლის შეყვანამდე — იქვე აღწერილია წყაროს ოფიციალური შემოწმების ხელსაწყოც.
რას არ მოიცავს კოდი
ოფიციალური აღწერა ეხება ელფოსტას და SMS-ს. ესე იგი, კოდი არ ვრცელდება სატელეფონო ზარებზე, Telegram-ის შეტყობინებებზე, სოციალურ ქსელში კომენტარებზე და „მხარდაჭერაზე“, რომელიც თავად გწერთ ჩატში. ასეთი კონტაქტი სხვა გზით უნდა შემოწმდეს — არა კოდით.
კოდი ვერც მაშინ დაგეხმარებათ, თუ ვინმემ თქვენს ფოსტაზე მოიპოვა წვდომა: მაშინ ის ხედავს ნამდვილ წერილებს კოდთან ერთად. ამიტომ ფოსტას უნდა ჰქონდეს საკუთარი უნიკალური პაროლი და საკუთარი ორეტაპიანი დაცვა.
შეტყობინებაში კოდი არ არის: რა ნაბიჯებია
- არ დააჭიროთ ბმულს და არ უპასუხოთ შეტყობინებას.
- გახსენით ანგარიში დამოუკიდებლად — საკუთარი ჩანართიდან ან აპიდან — და ნახეთ, მართლა ელოდება თუ არა იქ დასადასტურებელი ოპერაცია.
- განაცხადეთ Binance-ის ოფიციალურ მხარდაჭერაში. განაცხადის ფორმა (Case Report Form) ამჟამად მხოლოდ ანგარიშში შესული მომხმარებლისთვისაა ხელმისაწვდომი; შესვლის შემდეგ მასთან მიდიხართ ან ტრანზაქციის დეტალების გვერდიდან ღილაკით [Report Scam], ან მხარდაჭერის ფანჯრიდან: Self Service → [View All] → [Non-P2P Related Scam Report].
- სწორად აირჩიეთ განაცხადის ტიპი. ოფიციალურ ჩამონათვალში პირდაპირ წერია, რომ ფორმა ვარგა მაშინაც, როცა ყალბი „Binance-ის წარმომადგენელი“ ტელეფონით, SMS-ით ან ელფოსტით გადარიცხვას გთხოვთ; ასეთ შემთხვევას შეესაბამება ტიპი [Impersonation Scams].
- თუ თანხა უკვე გაგზავნეთ, დროზე განაცხადეთ სამართალდამცავებთანაც. Binance ამას თავად წერს და იქვე აფრთხილებს, რომ თანხის დაბრუნება გარანტირებული არ არის.
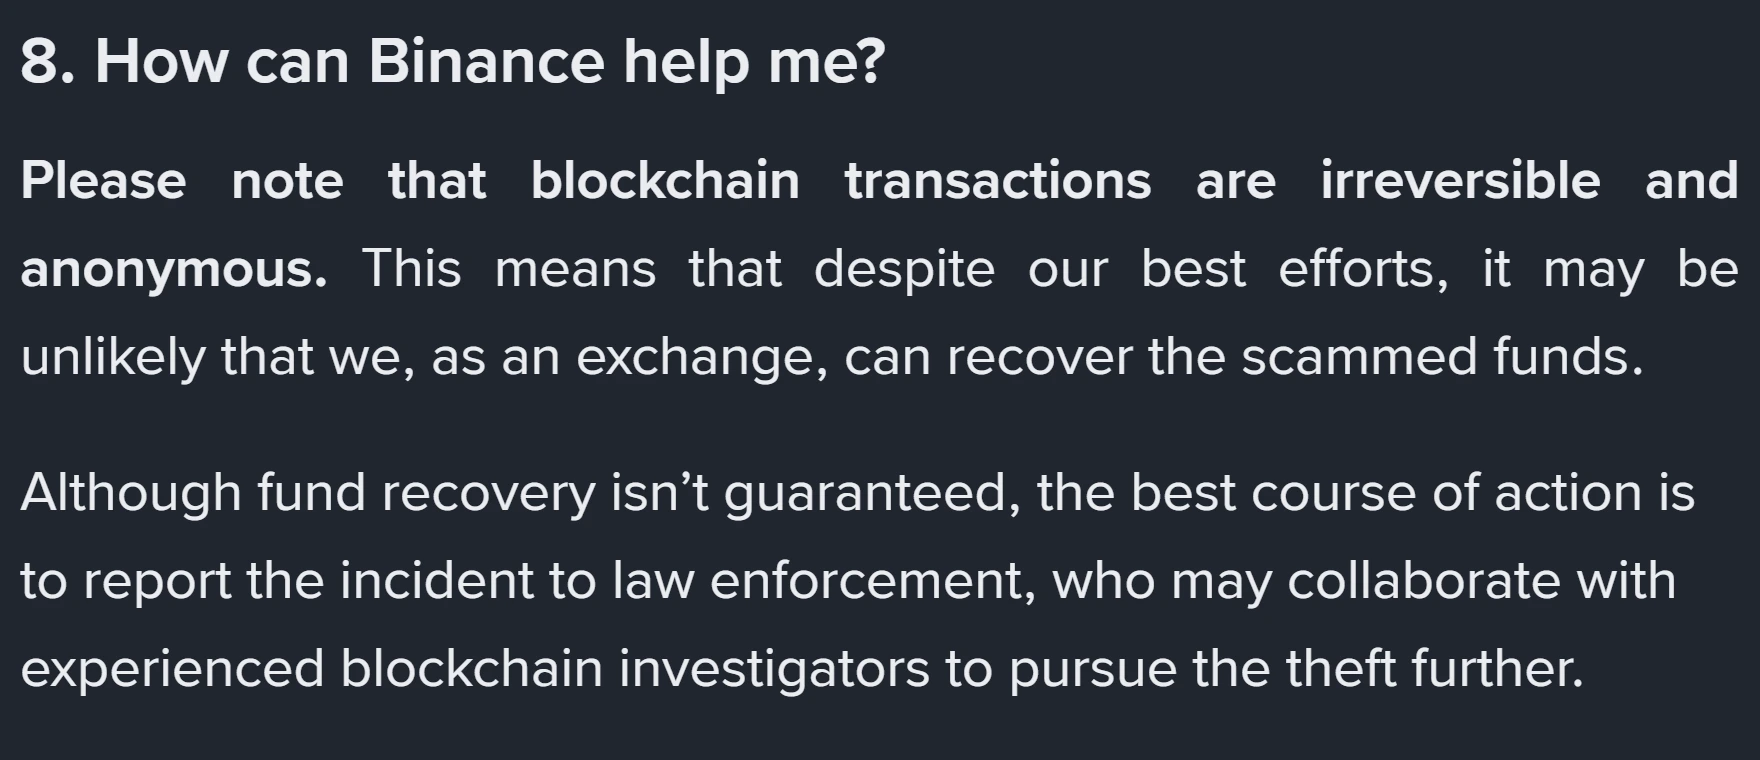
ოფიციალური ფორმულირება: ბლოკჩეინის ტრანზაქციები შეუქცევადი და ანონიმურია, ბირჟამ შესაძლოა ვერ დააბრუნოს თაღლითობით გატანილი თანხა, საუკეთესო ნაბიჯი კი სამართალდამცავებისთვის განცხადებაა. ეკრანი გადაღებულია 2026 წლის 26 სექტემბერს.
თუ მოასწარით და მონაცემები შეიყვანეთ, იმოქმედეთ როგორც ანგარიშზე შეჭრისას: შეცვალეთ პაროლი, გადახედეთ აქტიურ მოწყობილობებს და გამორთეთ უცნობი სესიები. თუ შესვლა უკვე ვეღარ ხერხდება, გამოიყენეთ მხოლოდ ოფიციალური აღდგენა — ნაბიჯები აღწერილია ტექსტში ტელეფონის შეცვლა და Binance-ზე წვდომის აღდგენა.
მოკლე სია
- ანტიფიშინგ კოდი დაყენებულია (6–8 სიმბოლო, სამი ტიპის ნიშანი);
- კოდი შენახულია იქ, სადაც პაროლებს ინახავთ;
- იცით, რომ კოდი ჩნდება როგორც ელფოსტაში, ისე SMS-ში;
- ანგარიშზე შედიხართ საკუთარი ჩანართიდან და არა წერილის ბმულიდან;
- იცით, სად არის განაცხადის ფორმა, თუ შეტყობინება კოდის გარეშე მოვიდა.
წყაროები და შემოწმების თარიღი
ტექსტში მოყვანილი ყველა ფაქტი Binance-ის ოფიციალური გვერდებიდანაა, შემოწმებული 2026 წლის 26 სექტემბერს, ანგარიშში შესვლის გარეშე:
- What Is an Anti-Phishing Code and How to Set It up on Binance? — გამოქვეყნდა 2023 წლის 20 აპრილს, განახლდა 2026 წლის 27 აგვისტოს (კოდის განმარტება, გზები აპსა და საიტზე, 6–8 სიმბოლოს მოთხოვნა, კოდის შეცვლა).
- How to Whitelist Binance Emails? — ბოლო განახლება 2024 წლის 4 დეკემბერი (გამომგზავნის მისამართების სია და მინაწერი, რომ სია მხოლოდ საცნობაროა).
- How to Report Scams on Binance Support — გამოქვეყნდა 2022 წლის 29 აგვისტოს (განაცხადის ფორმის გზები, ტიპი [Impersonation Scams], ჩანაწერი ტრანზაქციების შეუქცევადობაზე).
შემოწმებისას ქართული პრეფიქსის მისამართები ინგლისურ ვერსიაზე გადამისამართდა, ამიტომ ეკრანებზე ინტერფეისი ინგლისურია. თქვენს ეკრანზე ღილაკების სახელები შეიძლება ნათარგმნი იყოს, ხოლო Binance-ის ეკრანების განლაგება პერიოდულად იცვლება — ორიენტირი სექციების სახელები იყოს და არა ელემენტის ადგილმდებარეობა.